A atualização obrigatória do Windows 11 desta semana removeu finalmente o WMIC, uma ferramenta legítima que tem sido explorada por ransomware. Embora os utilizadores fora de ambientes empresariais possam nunca ter ouvido falar do WMIC, o risco não se limitava às empresas. Os consumidores comuns também podiam ser afetados se o WMIC estivesse instalado nos seus PCs.
O WMIC, mais conhecido como Windows Management Instrumentation Command-line, faz parte do Windows há décadas e não é malware. Trata-se de uma ferramenta legítima de linha de comandos que permitia aos utilizadores—principalmente empresas—consultar e gerir PCs com Windows através do Windows Management Instrumentation (WMI). No entanto, pessoas que não pertenciam a departamentos de TI também a utilizavam para a gestão e automatização do Windows, razão pela qual o WMIC vinha pré-instalado nas edições para consumidores.
A MS descontinuou o WMIC com o lançamento do Windows 10 versão 21H1, em maio de 2021, mas este permaneceu pré-instalado como uma Funcionalidade a Pedido. Com o Windows 11 KB5124008, a atualização de setembro de 2026, o WMIC foi agora totalmente removido e deixou de estar disponível como Funcionalidade a Pedido.
A MS recomenda migrar as aplicações, os scripts e os fluxos de trabalho que ainda dependem do WMIC para alternativas suportadas, em vez de restaurar o utilitário.
O WMIC permitia que o ransomware atacasse todos, incluindo consumidores
A exploração do WMIC também afetava utilizadores domésticos comuns. Uma das táticas mais frequentes consistia em destruir as Cópias Sombra de Volume do Windows.
O Windows mantém Cópias Sombra de Volume para ajudar os utilizadores a recuperar versões anteriores de ficheiros, incluindo ficheiros pessoais. As funcionalidades de recuperação do Windows também se baseiam no conceito mais amplo de restaurar o sistema para um estado anterior.
Os atacantes que exploravam o WMIC podiam primeiro tentar eliminar as Cópias Sombra de Volume, impedindo os utilizadores de regressar facilmente a um estado anterior ou de recuperar dados depois de estes terem sido encriptados por ransomware. Esta ameaça não era meramente teórica. Relatórios credíveis mostraram que o TeslaCrypt 4.1b, uma conhecida variante de ransomware, utilizava o WMIC para eliminar as Cópias Sombra de Volume dos PCs infetados.
Segundo apurou o Windows Latest, o WMIC também foi explorado pelo Serpent, WhiteRose, Zenis, Saturn e por inúmeras outras famílias de ransomware.
Até o infame ransomware WannaCry eliminava Cópias Sombra de Volume, desativava a recuperação de arranque do Windows e removia informações de cópia de segurança. Um dos seus comandos invocava o WMIC para eliminar as cópias sombra.
O WMIC não causava a infeção original pelo WannaCry. No entanto, o ransomware podia explorar a ferramenta legítima já disponível no Windows, a menos que esta tivesse sido desativada ou removida manualmente.
O WMIC também foi explorado para interferir com a proteção antivírus do Windows. Por exemplo, um Trojan utilizava o WMIC para determinar se o Windows Defender estava em execução e, em seguida, adicionava-se à lista de exclusões do Defender.
Em 2021, o mesmo ano em que a MS declarou o WMIC obsoleto, os atacantes distribuíram o ransomware DeroHE através de fóruns. Esse ransomware também utilizava comandos WMIC para adicionar exclusões ao MS Defender.
Na sua investigação, o Windows Latest concluiu que a remoção do WMIC pode interromper imediatamente técnicas de ataque e táticas de ransomware que dependem especificamente deste utilitário. Agora, os atacantes têm de encontrar uma alternativa ou convencer os utilizadores, de alguma forma, a reinstalar o WMIC.
Como verificar se o WMIC foi removido do Windows
Instale a atualização de setembro de 2026 através do Windows Update. Esta surge como Windows 11 KB5124008 e atualiza os PCs para a compilação 26200.9445.
Confirme que o PC está a executar a compilação 26200.9445 ou uma versão mais recente. Esta compilação remove o WMIC e corrige centenas de problemas de segurança importantes.
Abra o Terminal ou a Linha de Comandos e introduza WMIC. Se o comando devolver um erro a indicar que não é reconhecido, o WMIC foi removido.
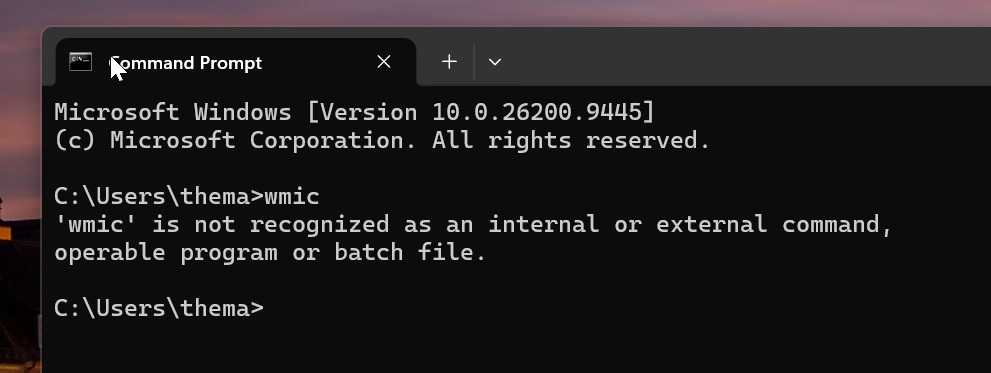
Anteriormente, a introdução do comando WMIC apresentava uma breve descrição que explicava como utilizar a ferramenta de linha de comandos.
A MS recomenda não restaurar o WMIC, exceto quando necessário
Um documento de suporte da MS permite que os utilizadores restaurem o WMIC através de um pacote transferível, mas a empresa deixa claro que esta opção se destina apenas a aplicações, scripts ou fluxos de trabalho que ainda dependam do utilitário.
Se não sabe o que é o WMIC, provavelmente não precisa de o instalar. Se uma aplicação de terceiros ou um site não fidedigno lhe pedir subitamente para transferir o WMIC, proceda com extrema cautela.
Para as organizações que ainda dependem do WMIC, a MS disponibiliza o pacote transferível como uma solução temporária de compatibilidade. No entanto, a empresa pretende que os utilizadores migrem para alternativas suportadas.
“Recomendamos que deixe de utilizar esta solução alternativa assim que possível”, avisou a MS aos utilizadores que ainda planeiam forçar a instalação do WMIC.
O Windows Latest depende de leitores como você. Torne-nos a sua Fonte preferida no Google Discover e na Pesquisa Google e ajude as nossas reportagens independentes a chegar a mais pessoas.